当前不少企业的远程办公场景高度依赖VPN接入内网,离职员工账号未及时回收、权限残留引发的核心数据泄露事件占内网安全事故的比例逐年攀升,本文从实际运维的故障排查视角出发,梳理完整的VPN离职账号回收全流程,同时配套可落地的日常安全使用习惯规范,帮助企业从权限分配到账号注销全链路堵住管控漏洞。
离职账号回收前的前置校验步骤
很多企业出现离职账号漏回收的问题,最初的现象是HR走常规离职审批流程时,没有把VPN权限回收纳入强制待办项,IT运维人员无法第一时间获取离职人员名单,导致部分离职员工的VPN权限保留数月甚至更长时间。
校验环节的第一项检查动作,是HR部门要在离职审批通过的第一时间,把待离职人员的工号、身份信息同步给VPN权限管理员,管理员要在VPN后台检索该账号的所有关联属性,包括绑定的终端设备MAC地址、专属内网资源白名单、是否分配过特殊静态路由权限、有没有关联第三方SSO平台的同步授权。
这一步的预期结果是完整标记出该账号所有的VPN相关关联项,避免后续回收操作出现遗漏,常见的操作误区是只记录账号本身,忽略了后台隐藏的绑定规则,后续新入职同姓名的员工开通账号时,可能意外继承离职员工残留的高权限。
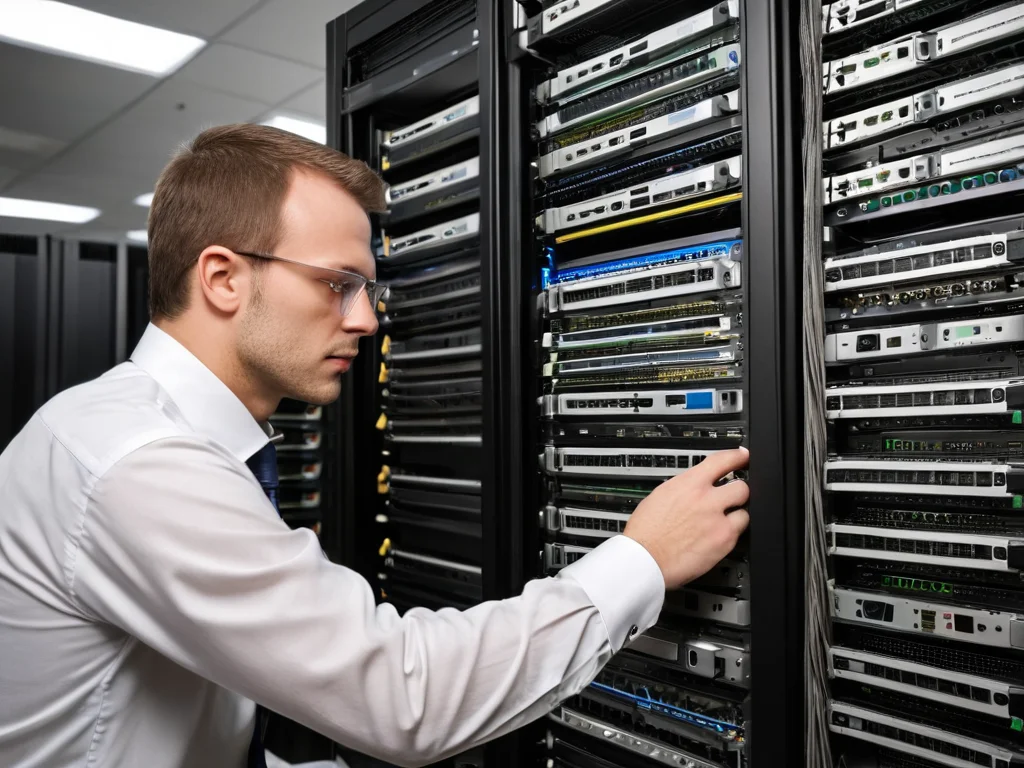
IT运维人员核对待回收VPN账号的关联属性,完成离职账号回收前置校验工作
VPN离职账号回收的标准执行流程
运维场景中最常见的错误操作是直接删除离职账号,忽略了账号的活跃在线会话状态,如果离职员工当时正挂着VPN批量下载内网核心文件,直接删号也不会中断已经建立的加密连接,数据泄露的事实已经发生。
回收流程的第一步要先强制下线该账号的所有在线会话,在VPN管理后台的在线用户列表中定位到对应账号,执行强制断开指令,系统要自动触发操作日志存档,记录断开时间、该账号当时的接入源IP、此前已经访问过的所有内网资源路径,方便后续溯源。
第二步不要直接删除账号,先把账号状态调整为冻结模式,保留至少半年的全量操作日志,后续如果出现内网数据泄露事件,可以直接调取该账号的历史访问记录排查关联风险,之后再逐一清理账号对应的所有访问策略,包括之前单独给该账号开放的文件服务器权限、开发环境跳板机权限、内部项目系统的定向访问权限。
这一步的预期结果是该账号无论使用旧密码还是本地留存的免登凭证,都无法发起新的VPN连接,所有关联的内网资源映射全部失效,常见误区是只回收VPN主账号,忘了回收关联的子账号或者第三方平台的同步授权,离职员工依然可以通过其他入口绕开VPN管控访问内网资源。
配套的VPN日常安全使用习惯落地要求
大量离职账号滥用的安全事件,本质根源是日常VPN使用阶段就没有建立最小权限规则,很多企业默认给所有员工开放全量内网漫游权限,后续离职回收时权限条目过多,很容易出现遗漏。
日常配置阶段要严格遵循权限按需分配原则,普通员工的VPN账号只能访问自己工作必需的少量内网资源,不要开放全网段的访问权限,每季度要做一次全量VPN权限审计,闪连把连续多日没有登录记录的账号直接冻结,无论账号持有人是否处于在职状态。
所有VPN账号必须开启二次验证机制,除了静态账号密码之外,必须绑定企业专属的动态令牌,离职员工就算之前导出过本地VPN配置文件,没有动态令牌也无法发起新的加密连接,闪连加速器电脑连接设置从根源上规避旧凭证被滥用的风险。
企业还可以定期开展模拟回收演练,每季度选取几个近期办理完离职的员工账号,尝试用之前留存的旧凭证登录VPN,验证回收流程有没有隐藏漏洞,发现管控缺口之后及时更新规则,闪连避免实际场景中出现安全事故。
VPN离职账号回收不是一次性的运维操作,而是和日常安全使用习惯深度绑定的长期管控动作,只有从权限分配、日常审计到离职回收全链路形成闭环,才能最大程度降低内网核心数据的非授权访问风险。